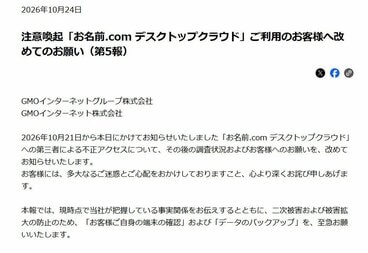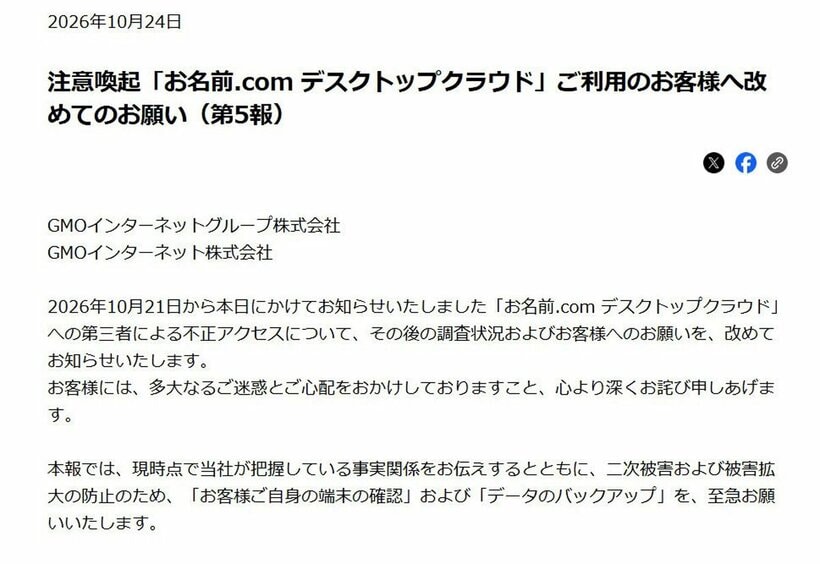

GMOインターネットグループが不正アクセスを受けた件は、過去最大級の情報漏えい事件に発展する可能性が出てきた。GMOはハッカー側の身代金要求には応じず、政府に「能動的サイバー防御」の適用を緊急要請したが、顧客からは「身代金を払ってくれ」と悲鳴が上がっている。
主にFX(外国為替証拠金取引)の自動売買に利用されるGMOの「お名前.comデスクトップクラウド」が不正アクセスを受け、顧客情報が外部に流出した。既に一部の顧客では不正な取引が行われ、数百万円の損失が出ている。
「『お名前.com』を利用していた顧客のPCをハッカーが使える状況となって、保存してあるパスワードやデータ、ネットの閲覧履歴までが丸見えとなっていた。ハッカーは給与明細書や勤怠表など抜き取った情報の一部を公開したうえで、日本時間27日正午までに100万ドル(約1億5600万円)を支払わなければ、顧客のPCへの攻撃や登録されていたメールの連絡先に閲覧履歴や機密データの送信を予告しています」(IT関係者)
GMOはサービス利用の全顧客に5000円の見舞金支払いと不正取引による損失の補償、サービスの抜本的改修を発表したが、ハッカー側の要求には応じないという。「取得された情報の削除や不正利用の防止が保証されるものではない。警察等の関係機関に相談している」としたうえで、政府に能動的サイバー防御の適用を要請した。
能動的サイバー防御は今月1日から本格施行され、サイバー攻撃を受けた際に警察や自衛隊が攻撃元のサーバーに侵入し、無害化できる措置だ。ただ、個別企業からの要請は想定されておらず、政府は適用に慎重な姿勢を見せている。
ハッカー側の金銭要求期限が迫る中、顧客からは「情報が表に出される方が問題。1億5000万円なら安い」「閲覧履歴が全部抜かれて、5000円の見舞金って、バカにしてるの?」と攻撃したハッカーよりもGMOへの不信の声が高まる事態になっている。
「今、世を騒がしているPHPの脆弱性や企業に不正アクセスが相次いでいる問題と今回のGMOの件はちょっと別と考えたほうがいい。かねてGMOのサービスはセキュリティーの高さを売りにしていたが、エンジニア界隈では評価が全く逆で、今回の不正アクセスも『やっぱり』という話。ハッカーはGMOのシステムがいかに脆弱だったかを指摘していて、会社側に恨みを持った内部犯行説まで出ている。政府に助けを求める前に『まずは自社責任だろ』との声がもっぱらです」(前出のIT関係者)
影響を受けたサーバー数は約2万6700件、ハッカー側は約14万口座分の認証情報を得ているとしており、今後の交渉次第では、情報流出や不正操作される可能性があり、深刻な事態に陥りかねない。