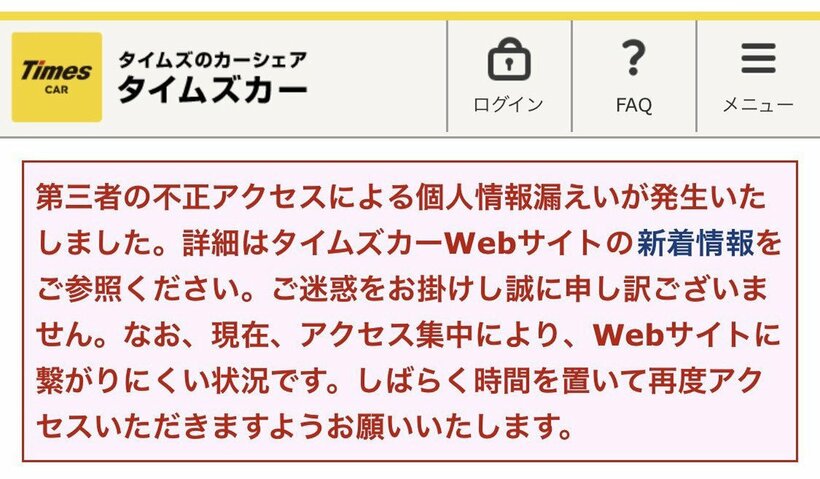

カーシェアリングサービス「タイムズカー」に不正アクセスがあり約660万件の個人情報が漏えいしたことが話題となったように、最近は企業への不正アクセス事件が急増している。識者は不正アクセス被害が頻発する背景にはAIの存在があると指摘した。
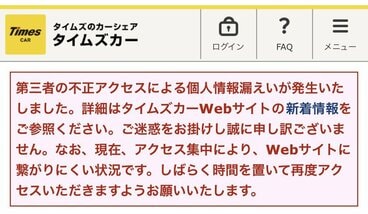
貸駐車場大手のパーク24はタイムズカーのシステムに不正アクセスがあったと発表。氏名やメールアドレスだけでなく、運転免許証の画像なども漏えいしたという。29日には北海道を中心に展開するコンビニ「セイコーマート」、チケット販売サイト「イープラス」も不正アクセス被害にあったと報告している。
これだけではない。9月だけでも東京メトロ、富山県の第三セクター「あいの風とやま鉄道」、日本郵便、ニッポンレンタカーサービスなど多くの企業、団体が不正アクセスにより個人情報の漏えいの可能性があると公表している。
枚挙にいとまがない不正アクセス被害の背景には何があるのか。ITジャーナリストの井上トシユキ氏は「不正アクセスはスパムメールから始まります。例えば最近は国税庁を名乗るスパムが増えていて真に受ける人もいるんですね。指示されたURLをクリックして個人情報を入力してしまう。その本物の個人情報を使って、ハッカーはいろんなウェブサイトに総当たりをかけるのです」と解説した。
総当たりは人間の手で行われるわけではない。「AIで行います。スパムメールの作成もAIによるもので、一連の流れを人間は見ているだけ。早いスピードで総当たりを行い、どこかのウェブサイトに入れれば、そこから情報を盗み出すのです」(同)
特定の企業を狙うのではなく、侵入できるところに侵入していくのだという。入手した個人情報は売ることもできるし、さらにスパムメールをばらまくこともできる。
「侵入したサイトで個人情報を盗んだら、その情報を使って、また総当たりをして次のサイトへ侵入する。これを繰り返す、情報の〝泥棒旅行〟です」(同)
また、ハッキングにより企業内の社員名簿などを入手した場合、取引先にもスパムメールを送ることができてしまう。「こうしたことを繰り返しているうちに、いずれ防衛産業など国家機密を扱う組織にハッキングできるようになるかもしれない。ハッカー集団の目的は〝盗れるものは盗る〟です」(同)。ハッキング先が数珠つなぎに広がっていき、政府など公的機関と接点ができる可能性があるのだ。
不正アクセスを防ぐにはどうしたらいいのか。「スパムメールから始まるのでスパムメールを開かないことです。AIで文面を作るので外国人が関わっていても日本語がうまくて巧妙になっています。心当たりのないメールは送り先が本物か確認するひと手間をかけましょう」(同)
基本的なことだが肝に銘じたい。